

Kiberdrošības mēneša epicentrā - konference “CyberChess 2026”
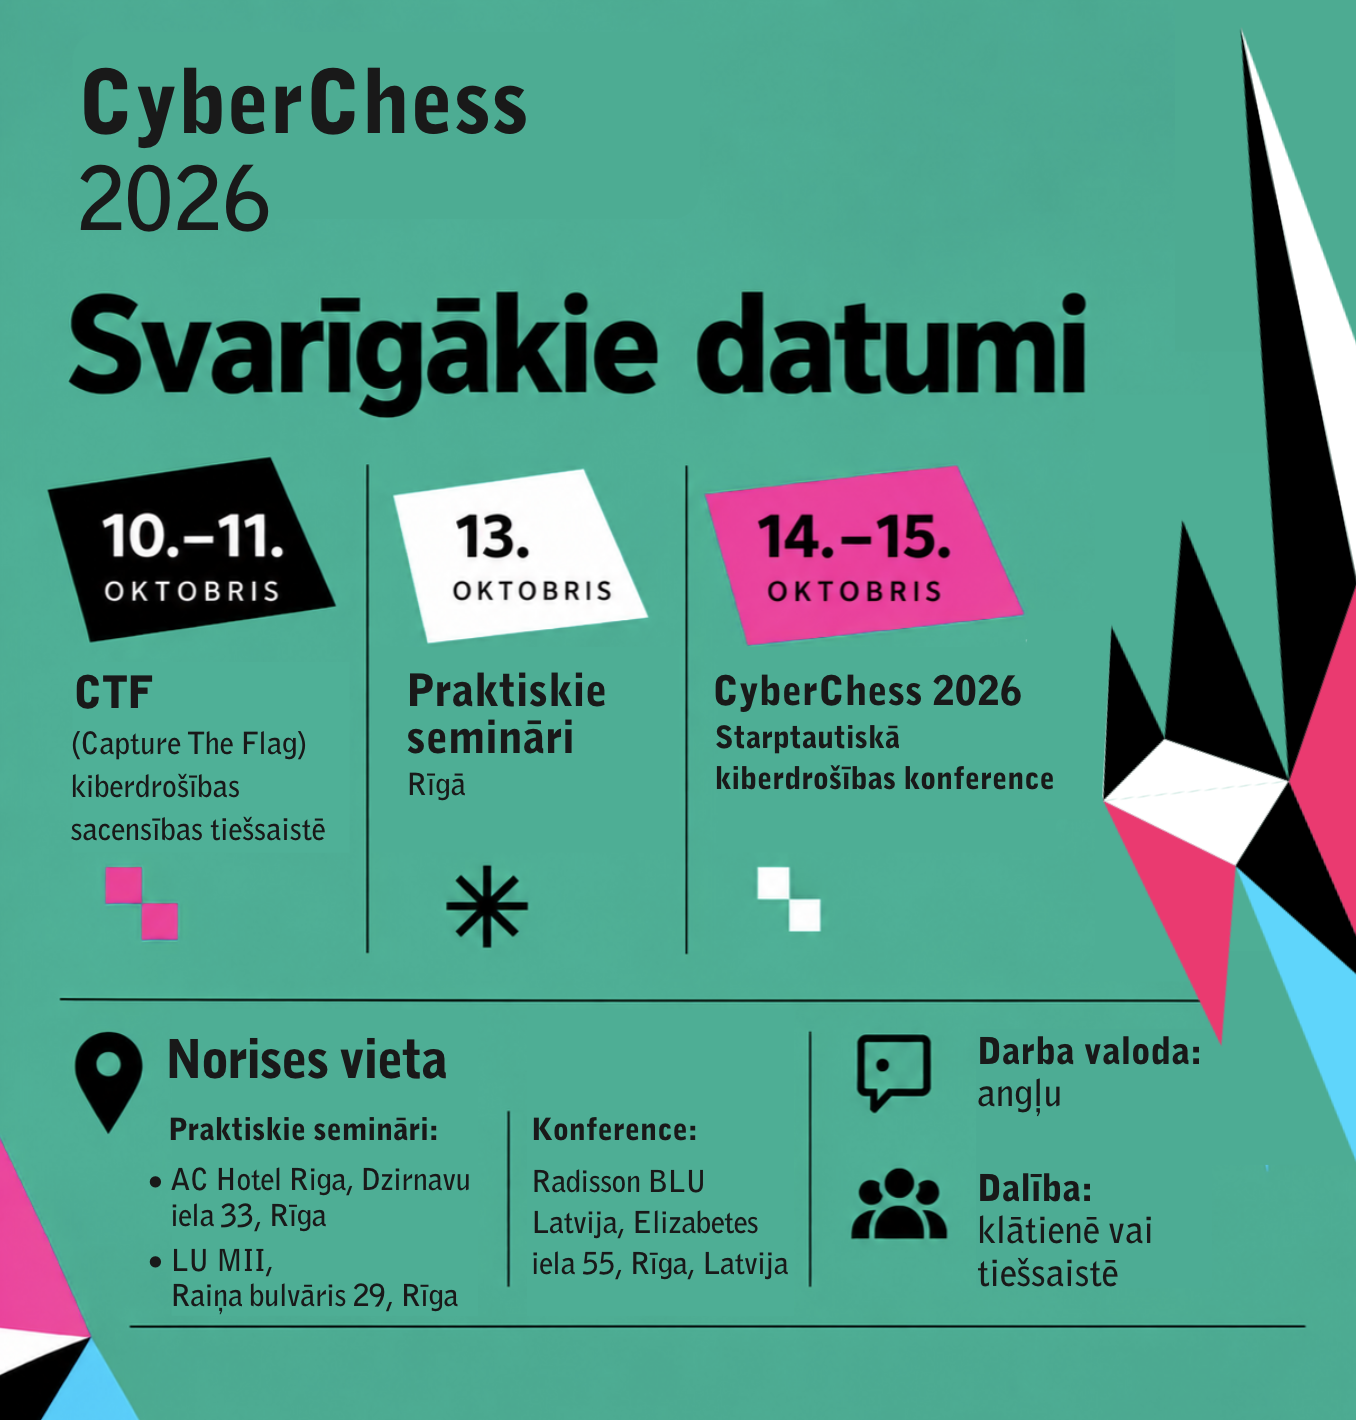
Oktobrī, Eiropas kiberdrošības mēneša laikā, Rīga atkal kļūs par tikšanās vietu Latvijas, Baltijas un ārvalstu kiberdrošības kopienai. 14. un 15. oktobrī norisināsies starptautiskā kiberdrošības konference “CyberChess 2026”, kas vairāk nekā desmit gadu laikā kļuvusi par vienu no nozīmīgākajiem nozares notikumiem Baltijā, tuvākajās kaimiņvalstīs un arī mūsu sabiedroto vidū.
Konference pulcēs kiberdrošības tehniskos, politiskos un militāros ekspertus, interneta un telekomunikāciju pakalpojumu sniedzējus, domēnu reģistru pārstāvjus un citus nozares profesionāļus no Latvijas un ārvalstīm. Pagājušajā gadā “CyberChess” klātienē apmeklēja vairāk nekā 800 dalībnieku no vairāk nekā 28 valstīm, savukārt konferences tiešraide sasniedza vairāk nekā 8000 skatījumu.
Šogad interese par dalību klātienē ir vēl lielāka - jau šobrīd saņemts rekordliels pieteikumu skaits. Ņemot vērā ierobežoto vietu skaitu, dalībai klātienē prioritārā secībā tiek apstiprināti valsts un pašvaldību iestāžu speciālisti, kuri ikdienā rūpējas par valsts informāciju sistēmu kiberdrošību. Vienlaikus ikviens interesents konferencei varēs sekot līdzi arī tiešsaistē.
Dalībniekus, kuri plāno konferenci vērot attālināti un vēlas saņemt apliecinājumu par dalību, aicinām iepriekš reģistrēties, pieteikuma formā norādot dalību tiešsaistē.
No mākslīgā intelekta līdz kiberkrīzēm un kritiskās infrastruktūras aizsardzībai
“CyberChess 2026” šogad nāk īpaši zīmīgā brīdī - pēc notikumiem intensīvas vasaras Latvijas kibertelpā. Kiberuzbrukums AS “Latvijas valsts meži” IT infrastruktūrai, apjomīgais CSDD datu drošības incidents un citi pēdējo mēnešu notikumi uzskatāmi parādījuši, cik būtiska nozīme ir organizāciju gatavībai kiberincidentiem un spējai uz tiem ātri reaģēt. Kiberdrošības apdraudējuma līmenim Latvijā saglabājoties augstam, būtiska ir ne vien katras organizācijas individuālā noturība, bet arī zināšanu un praktiskās pieredzes apmaiņa, kā arī ciešāka sadarbība starp publisko un privāto sektoru un starptautiskajiem partneriem.
Tādēļ šā gada konferences centrā būs ne tikai jautājums par to, kādi ir aktuālie kiberdraudi, bet arī - kā tiem praktiski sagatavoties un kā veidot noturību situācijā, kad apdraudējumi arvien biežāk šķērso organizāciju un valstu robežas.
Konferences programmas galvenie tematiskie virzieni aptvers mākslīgā intelekta lomu kiberdrošībā - no tā izmantošanas uzbrukumos līdz MI balstītiem aizsardzības risinājumiem, kiberdraudu izlūkošanu (CTI), ievainojamību izpēti un praktiskās kiberaizsardzības metodes, lielo datu analītiku un infrastruktūras pārredzamību, kiberfiziskās sistēmas un to fizisko drošību, kā arī domēna vārdu sistēmas (DNS) aizsardzību un pārvaldību.
Konferences galvenajā plenārsesijā uzmanība tiks pievērsta kiberdrošības stratēģiskajiem un politiskajiem jautājumiem nacionālā un Eiropas līmenī, savukārt paralēli darbosies trīs tematiskās skatuves: #CyberStory ar praktiskās pieredzes stāstiem un nozares aktualitātēm, #CyberShock ar tehniski padziļinātām prezentācijām un praktiskām demonstrācijām, kā arī #BalticDomainDays, kas veltīta DNS drošībai, interneta pārvaldībai un domēnu ekosistēmas attīstībai.
Pieredze no reāliem incidentiem un skats uz to, kas mūs sagaida
Viena no “CyberChess” vērtībām ir iespēja vienuviet dzirdēt gan cilvēkus, kuri veido kiberdrošības politiku, gan ekspertus, kuri ikdienā analizē uzbrukumus, meklē apdraudējumus un reaģē uz incidentiem.
Konferences pirmajā dienā CERT.LV vadītājas vietnieks Varis Teivāns prezentācijā “Kam tu zvanīsi?” stāstīs par CERT.LV ikdienas darbu un to, kādu palīdzību organizācijas var saņemt, saskaroties ar kiberdrošības incidentiem un apdraudējumiem. Savukārt praktiskās pieredzes sesijā uzmanības centrā būs reāli kiberincidenti un no tiem gūtās mācības. AS “Latvijas valsts meži” pārstāvis Māris Kuzmins kopā ar CERT.LV ekspertu dalīsies pieredzē par šogad piedzīvoto kiberuzbrukumu un atkopšanos pēc tā, bet Šveices kiberdrošības eksperte Nadia Meichtry analizēs kļūdas un likumsakarības, kas atkārtojas dažādu organizāciju kiberincidentos.
Mākslīgā intelekta praktiskajam pielietojumam kiberaizsardzībā būs veltīta virkne tehnisko prezentāciju. Patrik Hammersborg no Norvēģijas Nacionālās drošības pārvaldes (NSM) pievērsīsies uzbrucēju uzvedības analīzei ar mašīnmācīšanās palīdzību, bet Ernesto Fernández Provecho no “Trellix Advanced Research Center” demonstrēs, kā mākslīgo intelektu iespējams izmantot draudu medību paātrināšanai. Savukārt “Ampyx News” kiberdrošības žurnāliste Kerry Tomlinson, balstoties reālā izmeklēšanā, atklās, kā krāpnieki, uzdodoties par slavenībām, izmanto audio, video un attēlu dziļviltojumus, kā arī sociālās inženierijas paņēmienus.
Konferences otrajā dienā Sébastien Garnault, “Paris Cyber Summit” dibinātājs un prezidents, runās par Eiropas kiberdrošību jaunajā ģeopolitiskajā realitātē - digitālo suverenitāti, tehnoloģisko atkarību, Krievijas un Ķīnas radītajiem izaicinājumiem un mākslīgā intelekta ietekmi uz drošības vidi.
Programma piedāvās arī vairākas neierastas tehniskās un praktiskās sesijas. Thomas Tom Freer no OPSWAT prezentācijā “Kā uzlauzt banku” pievērsīsies cilvēkfaktoram un fiziskās drošības nozīmei, savukārt Simon-Pierre Deschênes no “Tessellate” analizēs autonomās sistēmas un to ievainojamības bezpilota lidaparātu jeb UAV izmantošanas kontekstā. Patrik Fältström no NETNOD AB dalīsies ar saviem novērojumiem par atšķirību starp atbilstību prasībām un spēju izdzīvot krīzes situācijā, skaidros, kāpēc šī atšķirība kļūst arvien nozīmīgāka, un analizēs, kā kritiskās infrastruktūras operatoriem būtu jādomā par noturību arvien nenoteiktākā ģeopolitiskajā vidē. Konferences noslēgumā eksperti diskutēs arī par pieredzi vienās no pasaulē sarežģītākajām kiberaizsardzības mācībām “Locked Shields” un to, kas nepieciešams, lai tajās gūtu panākumus.
Atsevišķa uzmanība programmā tiks veltīta arī kiberkrīžu pārvaldībai. Starptautiskā paneļdiskusijā eksperti no NATO, Kanādas un Eiropas analizēs situācijas, kurās viena kompromitēta organizācija, piegādātājs, mākoņpakalpojumu sniedzējs vai kritiskās infrastruktūras komponente var izraisīt ķēdes reakciju ārpus organizāciju un valstu robežām, un diskutēs par gatavību šādiem augstas ietekmes incidentiem.
Pirms konferences - CTF sacensības un praktiskie semināri
Pirms pašas “CyberChess 2026” konferences 10. un 11. oktobrī norisināsies “Capture The Flag” jeb CTF kiberdrošības sacensības, ko nodrošinās “Hack The Box”.
CTF ir praktiskas kiberdrošības sacensības, kurās dalībnieki individuāli vai komandās risina speciāli izveidotus tehniskus uzdevumus - meklē sistēmu ievainojamības, analizē digitālos pierādījumus, risina kriptogrāfijas, tīmekļa drošības un citus uzdevumus, lai iegūtu apslēptus “karogus” jeb flags. Tas ļauj drošā un kontrolētā vidē pārbaudīt prasmes, kas nepieciešamas arī reālu kiberincidentu izmeklēšanā un sistēmu aizsardzībā.
Plašāka informācija par CTF pieejama pasākuma mājaslapas cyberchess.lv - sadaļā “CTF”.
Savukārt 13. oktobrī, dienu pirms konferences, Rīgā norisināsies arī vairāki atsevišķi praktiskie kiberdrošības semināri.
Konferencei, CTF sacensībām un praktiskajiem semināriem paredzēta atsevišķa pieteikšanās. Visa informācija par reģistrāciju katrai no aktivitātēm, kā arī konferences programma un lektoru saraksts pieejams pasākuma mājaslapā https://cyberchess.lv/.
Konferenci organizē CERT.LV, Latvijas Republikas Aizsardzības ministrija, Nacionālais kiberdrošības centrs un augstākā līmeņa domēna .lv reģistra uzturētājs (NIC) sadarbībā ar ISACA Latvijas nodaļu, Latvijas Interneta asociāciju, LU Matemātikas un informācijas institūtu un augstākā līmeņa domēnu .ee (Igaunijas Interneta nodibinājums) un .lt (DOMREG) reģistru uzturētājiem.
Konferenci līdzfinansē Eiropas Savienība Eiropas Kiberdrošības kompetenču centra Latvijas Nacionālā koordinācijas centra (C-STRONG-NCC-LV) projekta ietvarā.
Konferenci atbalsta SIA “Latvijas Mobilais telefons”, SIA “Tet”, VAS “Latvijas Valsts radio un televīzijas centrs”, ICANN (Internet Corporation for Assigned Names un Numbers), SIA “CYBER CIRLCE”, ESET Cybersecurity, Bitdefender, Versa Intel, Altacom, VMRay, Mattermost, Hermitage Solutions, Sentyron, Cognyte, Syteca, Squalio, IstroSec, Recorded Future, CLICO Baltic, Palo Alto Networks, Fortinet, Bite, ALSO, CISCO Distributor, Datakom, Woman4Cyber Latvia, Kanādas vēstniecība Latvijā, Trellix, Hack The Box un BlackWall.