

“CyberChess 2026” pulcē 900 dalībnieku no 31 valsts Latvijas kiberdrošības stiprināšanai
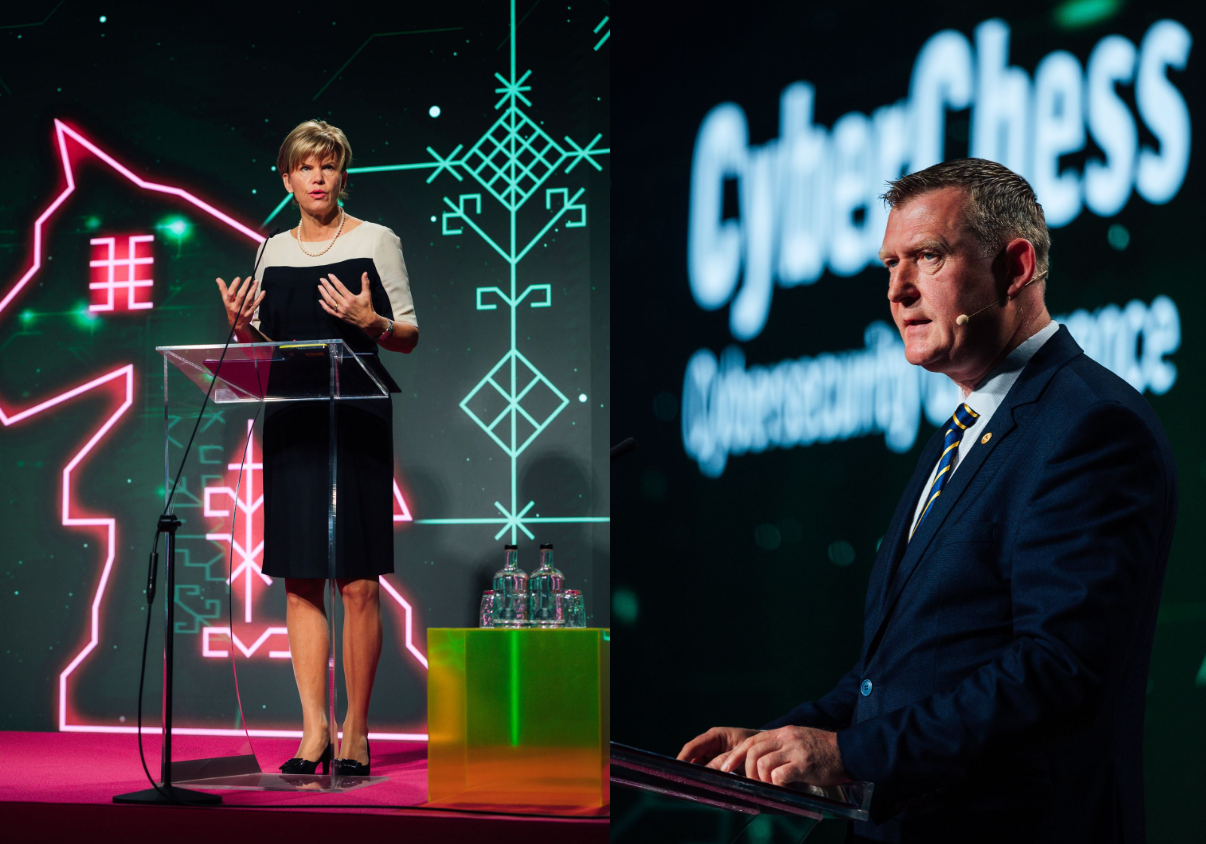
FOTO: autors - Artūrs Okuņs / attēlā - Ārlietu ministre Baiba Braže un Aizsardzības ministrs Raivis Melnis
14. un 15. oktobrī Rīgā norisinājās starptautiskā kiberdrošības konference “CyberChess 2026”, klātienē pulcējot aptuveni 900 dalībnieku no 31 valsts. Konferencē un tās ievadsemināros piedalījās 75 lektori no 24 valstīm. Viņu vidū bija kiberdrošības politikas veidotāji, kritiskās infrastruktūras aizsardzības speciālisti un eksperti, kuri ikdienā izmeklē uzbrukumus un novērš apdraudējumus. Konferences mērķis ir stiprināt Latvijas gatavību kiberapdraudējumiem visos līmeņos, no kritiskās infrastruktūras līdz individuālam lietotājam, apvienojot starptautisko pieredzi ar praktiskām zināšanām un profesionālo sadarbību.
“Sabiedrība kiberdrošības darbu visbiežāk pamana tad, kad noticis incidents un traucēta kāda pakalpojuma darbība. Taču ikdienā daudz tiek darīts, lai apdraudējumus atklātu laikus, novērstu incidentus un mazinātu to sekas. “CyberChess” pulcē cilvēkus, kuri šo darbu veic savās iestādēs un uzņēmumos. Mūsu mērķis ir, lai viņi atgrieztos darbā ar praktiski izmantojamām zināšanām un kontaktiem, kas palīdz stiprināt aizsardzību un ātrāk saņemt nepieciešamo palīdzību,” norāda CERT.LV informācijas sistēmu drošības analītiķe un “CyberChess” programmas komitejas locekle Dana Ludviga.
Starptautiska pieredze ikdienas darbam
“CyberChess” ir viens no nozīmīgākajiem kiberdrošības notikumiem Baltijā, kura programmu veido, individuāli uzrunājot ekspertus ar padziļinātām zināšanām un praktisku pieredzi kiberdrošībā. Konference ir pieejama bez maksas, un tās saturā galvenā uzmanība pievērsta padziļinātai tematu izpētei un praktiskām zināšanām. Arī uzņēmumu pārstāvji šeit dalās profesionālajā pieredzē un praktiskās atziņās, priekšplānā izvirzot zināšanu apmaiņu, nevis, piemēram, savu risinājumu popularizēšanu.
Programmā līdzās kiberdrošības stratēģijai un incidentu izmeklēšanai bija iekļauta domēna vārdu sistēmas aizsardzība, bezpilota lidaparātu ievainojamības un fiziskās drošības jautājumi. Deviņās prezentācijās eksperti dalījās ar informāciju, kuras tālāka izplatīšana ir ierobežota, tādējādi sniedzot dalībniekiem padziļinātu ieskatu incidentu detaļās un izmeklēšanas pieredzē.
AS “Latvijas Valsts meži” un CERT.LV pārstāvji dalījās ar šogad piedzīvotā kiberuzbrukuma un atkopšanās pieredzi. Rumānijas kiberdrošības eksperti analizēja uzbrukumu valsts zemesgrāmatas sistēmām. Šādu gadījumu apspriešana prasa organizāciju gatavību atklāti runāt par piedzīvoto, tostarp aizsardzības nepilnībām. Tā dod citiem iespēju mācīties gan no pieļautajām kļūdām, gan risinājumiem, kas palīdzējuši atjaunot sistēmu darbību.
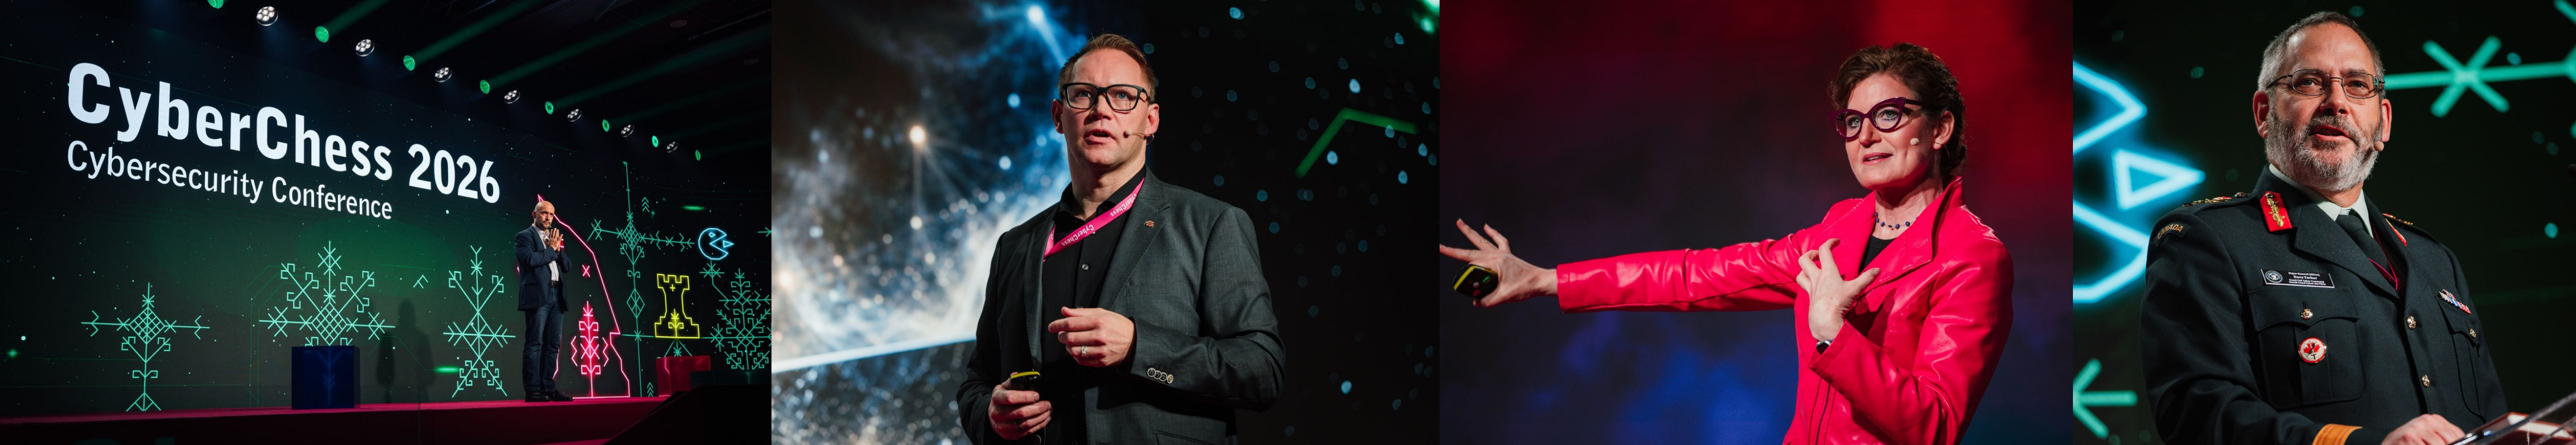
FOTO: autors - Artūrs Okuņs / attēlā - Jānis Sārts, Jespers Olsens, Kerija Tomlinsone un Deivs Jārkers
Viens no konferences tematiem bija mākslīgā intelekta ietekme uz kiberdrošību, cilvēku uztveri un lēmumu pieņemšanu. NATO Stratēģiskās komunikācijas izcilības centra direktors Jānis Sārts norādīja, ka uzbrukumi sistēmām var būt vērsti uz to, lai mainītu šo sistēmu lietotāju priekšstatu par pasauli. Viņš uzsvēra lēmumu pieņemšanas ātruma nozīmi un nepieciešamību izspēlēt iespējamās situācijas jau pirms krīzes, sagatavojoties rīcībai uzbrukuma laikā.
“Palo Alto Networks” drošības vadītājs Ziemeļeiropā Jespers Olsens pievērsa uzmanību uzņēmumu steigai ieviest mākslīgo intelektu. Viņš norādīja, ka bailes atpalikt no konkurentiem mudina vadītājus ieviest tehnoloģiju, kuru tie vēl pilnībā neizprot, bet par kiberdrošību domāt tikai pēc tam, pakļaujot uzņēmumu papildu kiberdrošības riskiem.
Savukārt “Ampyx News” kiberdrošības žurnāliste Kerija Tomlinsone, kura pēta krāpnieku darbību, uzsvēra, ka ikvienam ir kāda ievainojamība, ko krāpnieki var izmantot. Par upuriem kļūst arī cilvēki, kuri ir pārliecināti, ka spēs atpazīt krāpšanu un ar viņiem tas nekad nenotiks. Krāpnieki izmanto vainas apziņu, vēlmi justies īpašam vai uzklausītam, pakāpeniski panākot uzticēšanos. Tādēļ līdzās informācijas avota pārbaudei Tomlinsone aicināja sev pajautāt, vai vēlme noticēt saņemtajai ziņai neliek ignorēt aizdomīgas pazīmes.
Līdztekus uzbrukumu analīzei programmā bija iekļauta mākslīgā intelekta izmantošana aizsardzībā, tostarp uzbrucēju uzvedības izpētē un draudu meklēšanā. CERT.LV eksperti vienlaikus uzsver, ka uzbrukumos joprojām tiek izmantotas zināmas ievainojamības, neatjauninātas sistēmas un nepietiekami aizsargāta piekļuve. Mākslīgais intelekts palīdz uzbrucējiem šīs nepilnības izmantot ātrāk, tāpēc organizācijām jāturpina rūpēties arī par kiberdrošības pamatprasību ievērošanu.
Personiskie kontakti palīdz ātrāk sadarboties
Ukrainas ģenerālmajors Oleksandrs Potijs konferencē uzsvēra, ka tehnoloģijas palīdz stiprināt noturību, taču to pamatā veido cilvēki. Cilvēku un profesionālās kopienas nozīmi izcēla arī Kanādas bruņoto spēku ģenerālmajors Deivs Jārkers, salīdzinot kiberdrošību ar sportu, kurā rezervistu soliņam nav izmēra ierobežojuma. Viņa vērtējumā plašāks uzticamu partneru loks stiprina kopīgās aizsardzības spējas.
Runājot par sadarbību ar Latviju, Jārkers norādīja, ka tās praktiskie un izmērāmie rezultāti raisījuši interesi arī citviet un viņam konferencēs jautā, kā šo pieredzi pārņemt. Panākumu pamatā viņš atkārtoti izcēla savstarpējo uzticēšanos. Latvijas un Kanādas kopīgās draudu medības, kas notiek kopš 2022. gada, ļauj abu valstu speciālistiem strādāt kopā un mācīties vienam no otra.
Konference ir platforma, kur eksperti var iepazīties personiski un pārrunāt jautājumus ar kolēģiem, kuru palīdzība vēlāk var būt nepieciešama incidenta laikā. Ja sadarbības partneri jau pazīst cits citu, ir vieglāk atrast vajadzīgo speciālistu, izskaidrot situāciju un saskaņot rīcību. Ievērojot noteiktās incidentu vadības un informācijas apmaiņas procedūras, iepriekš izveidota uzticēšanās var palīdzēt ietaupīt incidenta risināšanai tik svarīgo laiku.
Apdraudējumu novēršana ikdienā
Iepazīšanās ar konkrētiem incidentiem un datiem palīdz ārvalstu kolēģiem labāk izprast arī situāciju Latvijas kibertelpā. Saskaņā ar CERT.LV datiem 2026. gada pirmajos deviņos mēnešos identificēto apdraudēto iekārtu skaits pārsniedza 1,9 miljonus – par 121% vairāk nekā pērn attiecīgajā periodā. CERT.LV manuāli apstrādāto kiberincidentu skaits sasniedza 2248, pieaugot par 15%.
Šajā laikā DNS ugunsmūris bloķēja vairāk nekā 9,7 miljonus pieprasījumu krāpnieciskām un ļaunprātīgām vietnēm – astoņas reizes vairāk nekā pērn attiecīgajā periodā. CERT.LV apsteidzoši identificēja un novērsa 4385 aktīvas krāpnieciskas kampaņas. Aizsardzības pasākumu uzdevums ir apturēt apdraudējumus pēc iespējas agrāk, pirms tie nodarījuši kaitējumu iedzīvotājiem, uzņēmumiem vai valsts iestādēm.
“CyberChess” reizi gadā pulcē speciālistus, kuri par kiberdrošību rūpējas ikdienā. Konferencē iegūtās zināšanas un kontakti noder darbā visa gada garumā, palīdzot Latvijas iestādēm un uzņēmumiem sagatavoties apdraudējumiem un uzturēt svarīgu pakalpojumu darbību arī incidentu laikā. Lai konferencē gūtās zināšanas būtu pieejamas plašākam interesentu lokam, lielākās daļas “CyberChess 2026” prezentāciju videoieraksti ikvienam bez maksas pieejami CERT.LV YouTube kanālā.
Konferenci organizē CERT.LV, Latvijas Republikas Aizsardzības ministrija, Nacionālais kiberdrošības centrs un augstākā līmeņa domēna .lv reģistra uzturētājs (NIC) sadarbībā ar ISACA Latvijas nodaļu, Latvijas Interneta asociāciju, LU Matemātikas un informācijas institūtu un augstākā līmeņa domēnu .ee (Igaunijas Interneta nodibinājums) un .lt (DOMREG) reģistru uzturētājiem.
Konferenci līdzfinansē Eiropas Savienība Eiropas Kiberdrošības kompetenču centra Latvijas Nacionālā koordinācijas centra (C-STRONG-NCC-LV) projekta ietvarā.
Konferenci atbalsta SIA “Latvijas Mobilais telefons”, SIA “Tet”, VAS “Latvijas Valsts radio un televīzijas centrs”, ICANN (Internet Corporation for Assigned Names un Numbers), SIA “CYBER CIRLCE”, ESET Cybersecurity, Bitdefender, Versa Intel, Altacom, VMRay, Mattermost, Hermitage Solutions, Sentyron, Cognyte, Syteca, Squalio, IstroSec, Recorded Future, CLICO Baltic, Palo Alto Networks, Fortinet, Bite, ALSO, CISCO Distributor, Datakom, Woman4Cyber Latvia, Kanādas vēstniecība Latvijā, Trellix, Hack The Box un Blackwall.