

Kiberlaikapstākļi 2026 | OKTOBRIS
Kiberlaikapstākļu vērotājiem CERT.LV piedāvā ikmēneša pārskatu par aizvadītā mēneša spilgtākajiem notikumiem Latvijas kibertelpā TOP 5 kategorijās.
No kritiskām PHP ievainojamībām, mērķētiem uzbrukumiem “iPhone” lietotājiem, apdraudējumiem saldēšanas iekārtām un uzlauztas kriptovalūtu biržas līdz krāpniecības shēmām - “Facebook Marketplace” reklāmām ar viltus saitēm, jauniem “WhatsApp” numuriem, iesaldētu pensiju, viltus “Datamed” portālu un dinozauru festivālu: oktobris kibertelpā.
Krāpšana
Krāpniecības vētra turpinās
Oktobris – kiberdrošības mēnesis – atgādina, ka drošība digitālajā vidē prasa pastāvīgu modrību. Krāpnieki rada biezu miglu, kurā grūti atšķirt patiesu ziņu no maldinošas, un izmanto krasus temperatūras kontrastus – no draudzīgas uzrunas un vilinošiem piedāvājumiem līdz draudiem un steidzināšanai. Oktobrī reģistrētie krāpšanas gadījumi atklāja daudzveidīgus uzbrukumus, kuros apvienoti tehniskie paņēmieni ar sociālo inženieriju, tostarp uzticības iegūšanu, pazīstamu zīmolu atdarināšanu un tiešu saziņu ar potenciālajiem upuriem.
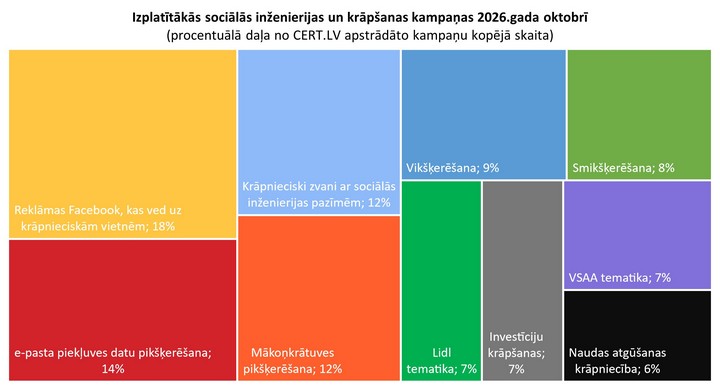
Krāpšanas kampaņu lielāko īpatsvaru veidoja krāpnieku izmantotās “Facebook Marketplace” reklāmas, kas lietotāju aizveda uz krāpnieciskām vietnēm. Būtisku daļu veidoja arī e-pasta piekļuves datu un mākoņkrātuves konta pikšķerēšanas, kā arī krāpnieciski zvani.
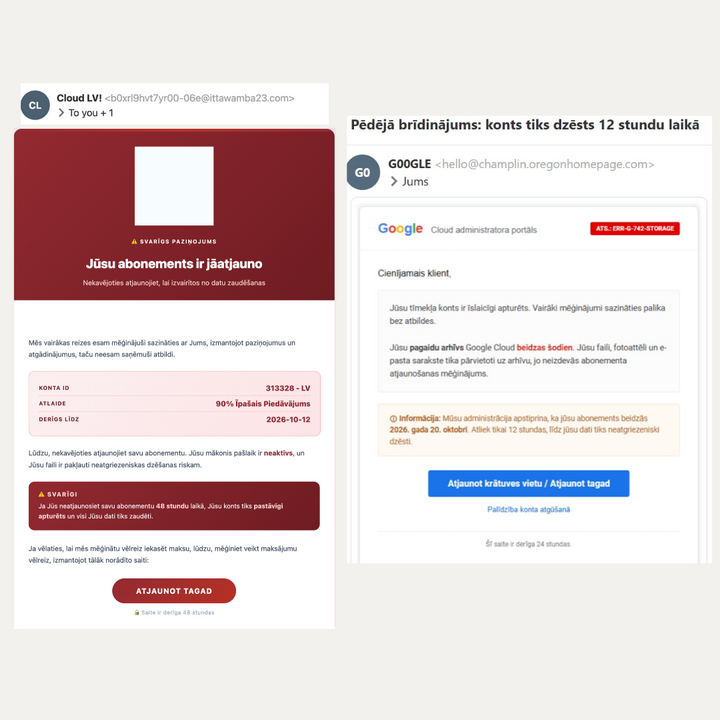
Piemēri ar pikšķerēšanas mēģinājumiem
Investīciju krāpšana un tai sekojoši krāpnieku piedāvājumi palīdzēt it kā atgūt zaudēto naudu liecina, ka līdzās piekļuves datu izgūšanai turpinās arī pikšķerēšanas viļņi ar mērķi tieši izkrāpt naudu.
Krāpnieku izkrāptā summa šogad deviņos mēnešos pārsniegusi 16 miljonus eiro, liecina Valsts policijas statistika. Vienlaikus masveida krāpniecisku īsziņu un e-pastu kampaņu kopumā Latvijā kļūst mazāk – CERT.LV to daļēji skaidro ar aktīvāku krāpnieku izmantoto domēnu bloķēšanu. CERT.LV DNS ugunsmūris pirmajos 10 mēnešos bloķējis aptuveni 12 miljonus pieprasījumu krāpnieciskām vietnēm, kas ir 8,7 reizes vairāk nekā pirms gada.
Krāpnieki vilina pircējus ar īpaši izdevīgiem preču piedāvājumiem
Šķietami izdevīgi piedāvājumi var būt tikpat viltīgi kā slapju rudens lapu klāts ceļš – viens neuzmanīgs solis, un var paslīdēt. Oktobrī krāpnieki vilināja pircējus ar īpaši izdevīgiem preču piedāvājumiem, novirzot viņus uz viltus norēķinu vietnēm, lai izkrāptu maksājumu karšu datus. Krāpnieki izvietoja sludinājumus platformā “Facebook Marketplace”, “ss.lv” vai “andelemandele.lv”, piedāvājot preces par neticami zemām cenām.
Pēc īsas sarakstes šķietamais pārdevējs pircējam nosūtīja saiti uz viltotu tīmekļvietni, kas vizuāli atdarināja pazīstamu kurjerpakalpojumu sniedzēju vietnes. Atverot pikšķerēšanas saiti, pircējs ievada maksājumu kartes datus, lai it kā apmaksātu preci, noformētu piegādi vai veiktu citu ar darījumu saistītu maksājumu. Patiesībā ievadītie dati nonāk krāpnieku rīcībā.
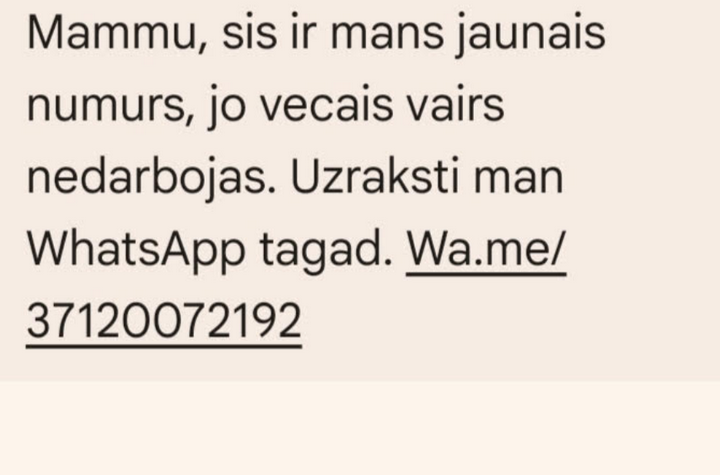
Krāpnieciskas īsziņas par jaunu “WhatsApp” numuru
Rudens miglā ne vienmēr var skaidri saskatīt, kas tuvojas, aiz šķietami pazīstama sūtītāja ziņas var slēpties krāpnieks. Oktobrī iedzīvotāju uzmanība tika pievērsta krāpniecisku īsziņu kampaņai, kurā krāpnieki uzdevās par saņēmējam pazīstamu personu. Apgalvojot, ka iepriekšējais tālruņa numurs vairs nedarbojas, viņi aicināja turpmākai saziņai lietotnē “WhatsApp” izmantot jaunu numuru.
Šādi krāpnieki centās iegūt ziņas saņēmēju uzticību, lai turpmākajā sarakstē mēģinātu izkrāpt naudu, personas datus vai citu sensitīvu informāciju.
Ieteikums! Pirms saziņas uzsākšanas ar īsziņā norādīto numuru pārbaudiet sūtītāja identitāti, sazinoties ar attiecīgo personu pa citu uzticamu saziņas kanālu.
Krāpnieki ar viltus ziņām par iesaldētiem pensiju uzkrājumiem cenšas izvilināt iedzīvotāju datus
Krāpnieki centās sacelt baiļu vilni, izplatot viltus ziņas par it kā iesaldētiem pensiju 2. līmeņa uzkrājumiem. Valsts sociālās apdrošināšanas aģentūra (VSAA) brīdināja par tās vārdā krāpnieku izplatītām viltus īsziņām, kurās saņēmējus aicināja atvērt saiti un ievadīt personas datus.
VSAA uzsver, ka šādas īsziņas iedzīvotājiem nesūta. Turklāt pensiju 2. līmeņa uzkrājumi neatrodas VSAA – tie tiek ieguldīti katra dalībnieka izvēlētajā pensiju plānā pie līdzekļu pārvaldītāja.
Viltus īsziņas šķiet vizuāli un saturiski pārliecinošas, tomēr par krāpšanu liecina, piemēram, saites adrese un steidzināšana to atvērt, ievadīt internetbankas datus vai apstiprināt citu krāpnieku ierosinātu darbību.
Dinozauru festivāls un medicīnas datu portāls – krāpnieki kļūst arvien radošāki
Oktobrī konstatētas viltus tīmekļvietnes, kurās krāpnieki atdarināja medicīnas datu portālu “Datamed” vai reklamēja dinozauru festivālu vairākās Latvijas pilsētās. Abos gadījumos cilvēku uzticību centās iegūt ar ticamu vietnes dizainu un saturu.
Krāpnieki izmantoja apmaksātu reklāmu “Google” meklētājā, lai viņu izveidotā viltus vietne “Datamed” parādītos starp pirmajiem meklēšanas rezultātiem. Lietotājiem autorizējoties ar Smart-ID un ievadot bankas datus viltus vietnē, krāpnieki to izmantoja, lai piekļūtu lietotāju internetbankām. Saskaņā ar Valsts policijas sniegto informāciju šajā shēmā vismaz 18 cilvēkiem kopumā izkrāpti vairāk nekā 66 tūkstoši eiro.
Savukārt viltus dinozauru festivāla vietnē apmeklētājus vilināja ar solījumiem par iespaidīgu ģimenes atpūtu, izjādēm un fosiliju izrakumu zonām, lai iegūtu viņu maksājumu datus.
Ar CERT.LV DNS ugunsmūris bloķē piekļuvi krāpnieciskajām vietnēm. CERT.LV aicina iedzīvotājus vienmēr pārbaudīt tīmekļvietņu domēna vārdus, savukārt biežāk izmantotās vietnes saglabāt grāmatzīmēs. Pirms maksājuma apstiprināšanas autentifikācijas rīkā jāpārbauda norādītā summa un maksājuma saņēmējs. Neapstipriniet autentifikācijas pieprasījumus, kurus paši neesat ierosinājuši.
Tuvojoties Ziemassvētku un “Melnās piektdienas” (Black Friday) atlaižu laikam, īpaša piesardzība jāievēro, sastopoties ar aizdomīgiem interneta veikaliem un neticami izdevīgiem piedāvājumiem. Arī pirmais rezultāts interneta meklētājā ne vienmēr ved uz īsto vietni, jo tā var būt krāpnieku apmaksāta reklāma.
CERT.LV aicina par krāpšanas gadījumiem ziņot bankai un Valsts policijai, kā arī saņemto krāpniecisko e-pasta vēstuli pārsūtīt uz cert@cert.lv, savukārt aizdomīgas īsziņas un saites lietotnē “WhatsApp” pāsūtīt uz numuru 23230444.
Ļaunatūra un ievainojamības
Kritiskas PHP ievainojamības: Latvijā un citviet pasaulē preventīvi ierobežoja vietņu pieejamību
Rudens ievainojamību birums turpinās. Oktobrī globāli izziņotās kritiskās PHP programmatūras ievainojamības radīja būtisku apdraudējumu tīmekļvietnēm un informācijas sistēmām, tostarp Latvijā. Šo notikumu var salīdzināt ar kopīga drošības sistēmas defekta atklāšanu tūkstošiem automašīnu, kas ļautu tajās iekļūt bez atslēgas. PHP izstrādātāji drošības atjauninājumus publicēja 2026. gada 21. oktobrī.
Abas kritiskās ievainojamības, kas pazīstamas ar nosaukumu PHP2Shell, varēja ļaut uzbrucējiem bez autentifikācijas attālināti izpildīt ļaunprātīgu kodu ievainojamās sistēmās. Tas radītu datu noplūdes, sistēmu pārņemšanas un pakalpojumu darbības traucējumu risku.
Pārbaudot Latvijas kibertelpu, CERT.LV identificēja aptuveni 6 000 potenciāli ievainojamu resursu. CERT.LV apzināja un informēja resursu uzturētājus - būtisko un svarīgo pakalpojumu sniedzējus, kritiskās infrastruktūras uzturētājus, kā arī mitināšanas un telekomunikāciju pakalpojumu sniedzējus, kuru resursos tika konstatētas ievainojamas tīmekļvietnes. Latvijā tika novēroti automatizēti mēģinājumi izmantot šīs ievainojamības, taču sekmīgi uzbrukumi sistēmām nav konstatēti.
Vairākiem Latvijas digitālajiem resursiem uz laiku tika ierobežota piekļuve no ārvalstīm. Lai pasargātu no iespējamiem kiberuzbrukumiem, uz laiku tika apturēta arī piekļuve tīmekļvietņu vienotajai platformai (TVP). Tajā izvietotas 165 valsts institūciju un pašvaldību tīmekļvietnes, tādēļ piekļuves apturēšanas laikā virkne šo vietņu nebija pieejamas ne Latvijā, ne ārvalstīs. Piesardzības nolūkos uz laiku tika apturēta arī portālu “Latvija.lv” un “LSM.lv”, kā arī “Latvijas Radio” tīmekļvietnes darbība un ierobežota satura pieejamība tās mobilajā lietotnē. Resursu darbība tika atjaunota pakāpeniski, ieviešot drošības labojumus un pārbaudot sistēmas. Lēmumu par piekļuves atjaunošanu no ārvalstīm katra resursa uzturētājs pieņēma individuāli, izvērtējot atjauninājumu uzstādīšanas un testēšanas gaitu.
Atjauninājumu ieviešanas ātrumu ietekmēja sistēmu sarežģītība, labojumu pieejamība un nepieciešamība tos pārbaudīt pirms uzstādīšanas. Īpašu risku radīja novecojušas PHP versijas, kurām ražotājs vairs nenodrošina atjauninājumus. Šādām sistēmām bija nepieciešami pagaidu aizsardzības pasākumi un pāreja uz atbalstītu programmatūras versiju.
Šis gadījums uzskatāmi parāda, cik būtiski ir apzināt organizācijā izmantoto programmatūru, sekot izstrādātāju drošības paziņojumiem un savlaicīgi ieviest atjauninājumus.
Pakalpojuma pieejamība
Kiberuzbrukums traucē piekļuvi “E-klasei”: šodien mājasdarbus varēs nepildīt?
Oktobrī skolēni, vecāki un skolotāji īslaicīgi saskārās ar traucējumiem “E-klase” darbībā. Tie apgrūtināja piekļuvi informācijai par skolēnu atzīmēm, mājasdarbiem, kā arī saziņu ar pedagogiem.
“E-klases” tehniskā atbalsta dienests lietotājiem paziņoja, ka traucējumi saistīti ar kiberuzbrukumu un tiek veikti pasākumi tā atvairīšanai un pilnvērtīgas sistēmas darbības atjaunošanai.
Šis gadījums parāda izglītības nozares digitālo pakalpojumu pieejamības nozīmi - pat īslaicīgi darbības traucējumi var vienlaikus ietekmēt lielu lietotāju skaitu un būtiskus ikdienas procesus.
Pakalpojumu sniedzējiem būtiski regulāri pārbaudīt aizsardzību pret pakalpojumatteices uzbrukumiem, sistēmu mērogošanas un rezerves risinājumus, kā arī incidentu komunikācijas procedūras.
Ielaušanās un datu noplūde
Uzbrukumā kriptovalūtu biržai “Binance” nozagti vairāk nekā 6 miljardi ASV dolāru
Pasaulē lielāko kriptovalūtu biržu “Binance” kā postoša rudens vētra skāra kiberuzbrukums – tajā nozagti kriptoaktīvi aptuveni 6,3 miljardu ASV dolāru vērtībā. Uzņēmums “TRM Labs” norādīja, ka līdzekļi pārskaitīti no biržas makiem desmit blokķēdēs, lielākā daļa - aptuveni 20 minūšu laikā. Analītiķu vērtējumā tā ir līdz šim lielākā kriptovalūtu zādzība.
“Binance” apņēmās pilnībā segt zaudējumus un sadarbībā ar partneriem iesaldēt nozagtos līdzekļus. Pēc incidenta piesardzības nolūkā birža uz laiku apturēja līdzekļu izmaksas un iemaksas, lai veiktu drošības pārbaudes. Vēlāk tika precizēts, ka iemaksas darbojas, bet izmaksu atjaunošana tiek plānota pakāpeniski.
Sākotnējā izmeklēšana liecināja, ka uzbrucēji, iespējams, bija uzlauzuši programmatūras izstrādes un IT infrastruktūras uzturēšanas inženiera klēpjdatoru. Tas ļāva piekļūt pakalpojuma programmatūras konteineram un ierosināt neatļautas transakcijas līdzekļu izņemšanai. Turpmākajā izmeklēšanā atklāti arī citi ielaušanās vektori, tādēļ uzbrukuma norises apstākļi vēl tiek noskaidroti.
“TRM Labs” uzbrukumu saistīja ar Ziemeļkorejas hakeru grupu “TraderTraitor”, norādot uz līdzībām ar iepriekšējām kriptovalūtu zādzībām, tostarp ar uzbrukumu biržai “Bybit” 2025. gada februārī, kad tika nozagti kriptoaktīvi aptuveni 1,5 miljardu ASV dolāru vērtībā.
Dānijā vērienīgā kiberincidentā noplūduši 8,8 miljonu cilvēku dati
Gluži kā rudens lapkritis atsedz koku zarus, datu noplūde var atsegt cilvēku privāto informāciju. Dānijas Centrālajā personu reģistrā (CPR) konstatēts apjomīgs drošības incidents – hakeri ieguvuši piekļuvi aptuveni 8,8 miljoni cilvēku vārdiem, adresēm un personas kodiem, vēstīja portāls cybernews.com. Aizdomīga darbība reģistrā pamanīta 2026. gada 2. oktobra vakarā, taču neatļautā piekļuve notikusi jau septembrī. Par incidentu tika paziņots 5. oktobrī.
Piekļuve iegūta, ļaunprātīgi izmantojot kāda Dānijas privātā uzņēmuma likumīgās tiesības meklēt informāciju reģistrā. Incidents skāris arī mirušu un no valsts izceļojušu personu datus. Reģistrā kopumā ir aptuveni 11 miljoni personu ierakstu, tādēļ skarto personu skaits pārsniedz pašreizējo Dānijas iedzīvotāju skaitu. Saskaņā ar sākotnējās pārbaudes rezultātiem nav skarti to personu vārdi un adreses, kurām reģistrā noteikta šo ziņu aizsardzība.
Šis gadījums ikvienam atgādina, cik svarīgi ir saglabāt piesardzību, saņemot negaidītus zvanus, īsziņas vai e-pastus, īpaši tad, ja jūsu dati ir skarti noplūdē. Krāpnieki var izmantot noplūdušos datus, lai radītu uzticamības iespaidu. Tādēļ neizpaudiet paroles, autentifikācijas kodus vai citu konfidenciālu informāciju arī tad, ja zvanītājs vai ziņas sūtītājs zina jūsu vārdu, adresi vai personas kodu.
“Apple” brīdina par mērķētiem uzbrukumiem “iPhone” lietotājiem
Šoruden uzmanību prasa arī digitālie āboli - 31. oktobrī “Apple” brīdinājis lietotājus 99 valstīs par iespējamiem mērķētiem uzbrukumiem ar sarežģītu spiegprogrammatūru. Potenciālo mērķu vidū ir žurnālisti, aktīvisti, politiķi un diplomāti, vēstīja portāls cybersecuritynews.com.
Līdz šim šādi brīdinājumi nosūtīti lietotājiem vairāk nekā 110 valstīs, tostarp dažiem Latvijā.
Uzņēmums neatklāj iespējamos uzbrucējus vai izmantotās metodes. Brīdinājums liecina par paaugstinātu risku, taču neapstiprina, ka viedtālrunis noteikti ir uzlauzts.
Brīdinājuma saņēmējiem “Apple” iesaka atjaunināt ierīces programmatūru un ieslēgt aizsardzības režīmu “Lockdown Mode”. Tas ierobežo noteiktus ziņojumu pielikumus, tīmekļa funkcijas un ienākošos “FaceTime” zvanus, lai samazinātu uzbrukuma iespējas (Vairāk informācijas par šo režīmu skatīt vietnē: support.apple.com). Lielākajai daļai lietotāju šādi uzbrukumi nedraud, taču saņemtais brīdinājums jāuztver nopietni.
Lietu internets
Francijā karsti iet pat saldētavās: hakeri attālināti mainījuši temperatūru
Oktobrī plaša mēroga kiberuzbrukums kā negaidīts atkusnis skāra vairāku lielu pārtikas mazumtirdzniecības ķēžu saldētavas Francijā. Kā vēstīja portāls bleepingcomputer.com, cietušo vidū bija “Intermarché”, “Coopérative U”, “Carrefour Market”, “Monoprix”, “Leclerc” un “Super U”.
Saskaņā ar Francijas mediju ziņām uzbrukums skāra 250–350 veikalus, izraisot pārtikas produktu bojāšanos un ievērojamus finansiālus zaudējumus. Uzbrucēji attālināti pārņēma kontroli pār saldēšanas iekārtu vadības kontrolieriem, kuros darbojās vecākas “Danfoss” programmatūras versijas. Aktivizējot iekārtu automātiskās atkausēšanas funkciju, viņi paaugstināja temperatūru un traucēja svaigu un saldētu produktu uzglabāšanu.
Šis gadījums uzskatāmi parāda, ka kiberuzbrukumi var tieši ietekmēt fizisko iekārtu darbību. Internetā brīvi pieejamas vadības saskarnes un savlaicīgi nenovērstas drošības nepilnības rada risku, ka uzbrucēji var attālināti pārņemt iekārtu vadību, izraisīt darbības pārtraukumus un radīt materiālos zaudējumus.
Līdzīgi incidenti konstatēti arī citās Eiropas valstīs. Latvijā uzbrukumu mēģinājumi saldēšanas iekārtām novēroti oktobra pēdējā nedēļas nogalē un novembra sākumā. Saskaņā ar CERT.LV rīcībā esošo informāciju neviena veikalu ķēde Latvijā pagaidām nav skarta, taču uzbrukumos ir cietusi kāda noliktava. Apdraudējums tika ātri pamanīts un novērts, tāpēc zaudējumi bija minimāli.
Uzbrukumi saldēšanas iekārtām nav saistīti ar kādas vienas konkrētas ievainojamības izmantošanu. Uzbrucēji meklē internetā pieejamas industriālās iekārtas, kuru vadības panelis nav pietiekami aizsargāts, un programmatūra nav savlaicīgi atjaunināta. Drošības nepilnības tajās var ļaut uzbrucējam pārņemt to vadību. Vai otra pieeja - uzbrucēji piekļūst industriālās vadības iekārtām, ja to vadība nav nodalīta no uzņēmuma kopējā IT tīkla. Uzbrucēji, atrodot ievainojamību uzņēmuma tīklā, var tālāk piekļūt arī saldēšanas iekārtām.
Apdraudētas var būt arī citas operacionālo tehnoloģiju (OT) sistēmas, kas uzrauga un vada fizisku iekārtu darbību, piemēram, apkures katli, ūdens sūkņi vai saules enerģijas sistēmas.
Lai mazinātu incidentu risku, CERT.LV aicina uzņēmumus:
- pārliecināties, ka OT iekārtu vadības saskarnes nav pieejamas no interneta;
- ja attālinātā piekļuve ir nepieciešama, tad pārliecināties, ka tiek izmantotas atbilstošas drošības metodes - piekļuve ar VPN (virtuālo privāto tīklu), drošas paroles un divu faktoru autentifikācija;
- nodalīt industriālo iekārtu vadības sistēmas no uzņēmuma kopējā IT tīkla. Tīkla nodalīšana mazina risku, ka, piemēram, vīrusa infekcija kāda darbinieka datorā varētu izplatīties uz industriālo iekārtu vadības sistēmām un traucēt to darbību.
Ja ir notikusi industriālo vadības sistēmu kompromitēšana, aicinām ziņot CERT.LV, rakstot uz cert@cert.lv