

Latvija un Kanāda aizvadījušas piektās kopīgās Draudu medību apmācības
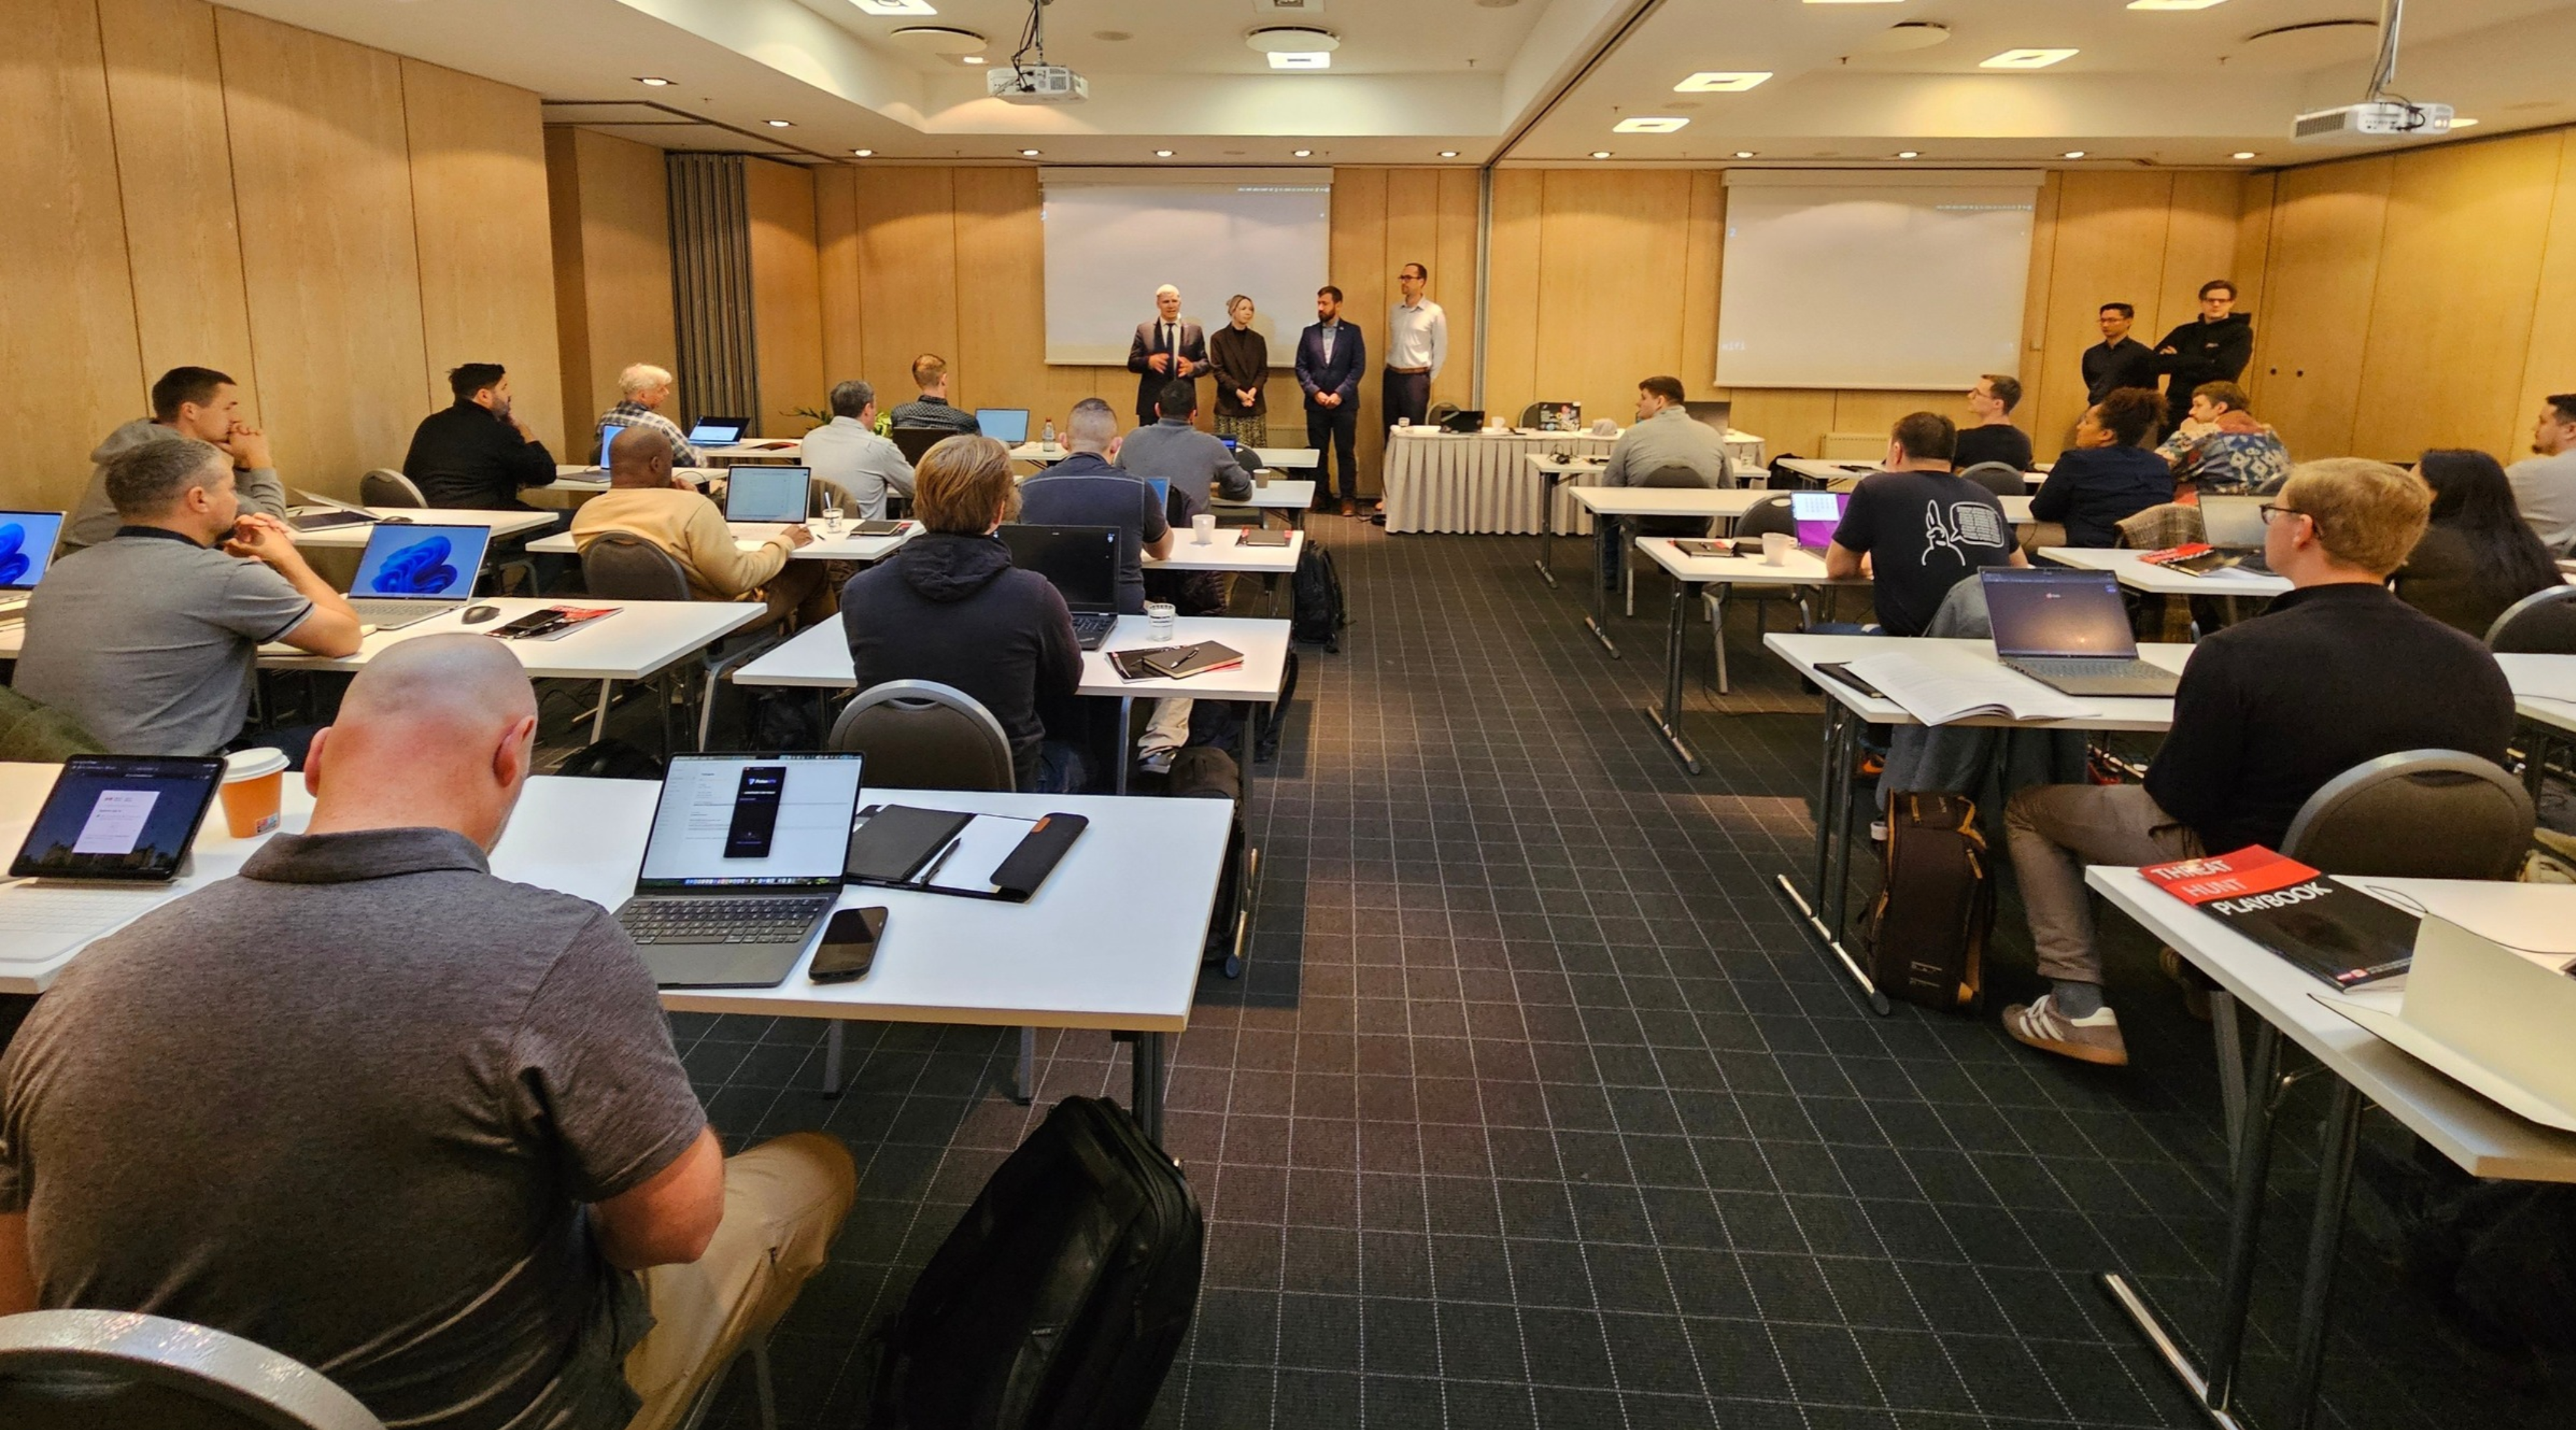
No 2026. gada 19. līdz 23. oktobrim CERT.LV, Aizsardzības ministrija un Kanādas bruņotie spēki (CAF) organizēja jau piektās starptautiskās Draudu medību (Threat Hunting) apmācības. Šoreiz apmācību programmu papildināja arī ASV Bruņoto spēku Eiropas pavēlniecības (EUCOM) vadītās kiberdraudu izlūkošanas (Cyber Threat Intelligence) apmācības.
Apmācības atklāja CERT.LV vadītāja vietnieks un tehniskais direktors Varis Teivāns, Aizsardzības ministrijas Kiberdrošības politikas departamenta direktore Ieva Kalēja un Kanādas bruņoto spēku Kibervienības CyTF-2 komandieris Jonathan Timmins.
Uzsverot praktiskās pieredzes un zināšanu apmaiņas nozīmi, Varis Teivāns atklājot apmācību semināru norādīja: “Apmācībās dalībniekiem iespējams strādāt ne tikai ar simulētiem scenārijiem, bet arī iepazīt reālu Draudu medību operāciju piemērus – gan veiksmīgus gadījumus, gan tādus, no kuriem gūtas vērtīgas mācības un atziņas. Šī pieredze palīdzēs labāk izprast, kā plānot un īstenot efektīvas Draudu medību operācijas.”
Apmācību programma apvieno teorētiskās zināšanas ar praktiskiem uzdevumiem, īpašu uzmanību pievēršot tādu kiberdraudu identificēšanai, kurus tradicionālie drošības risinājumi ne vienmēr spēj atklāt. Dalībnieki apguva Draudu medību metodes, iepazinās ar dažādiem atklāšanas rīkiem un analizēja piemērus no Latvijas un Kanādas kopīgi īstenotajām operācijām.
Aizsardzības ministrijas Kiberdrošības politikas departamenta direktore Ieva Kalēja uzsvēra starptautiskās sadarbības nozīmi pieaugošo kiberdrošības izaicinājumu apstākļos: “Mēs tiekamies laikā, kad plaša mēroga kiberincidenti gan Latvijā, gan pasaulē arvien biežāk nonāk sabiedrības uzmanības centrā. Šie notikumi ir vēlreiz apliecinājuši kiberdrošības nozīmi visās nozarēs un stiprinājuši Aizsardzības ministrijas apņemšanos nodrošināt kiberdrošības prasību ievērošanu. Ņemot vērā Latvijas ģeopolitisko situāciju, mēs pastāvīgi saskaramies ar dažādiem kiberdraudiem, kuru savlaicīgai atklāšanai un novēršanai būtiska ir cieša starptautiskā sadarbība. Aicinu ikvienu izmantot šo iespēju, lai dalītos zināšanās un mācītos cits no cita.”
Apmācību pamatā ir ilgstošā CERT.LV un Kanādas bruņoto spēku sadarbība, kopš 2022. gada regulāri īstenojot kopīgas Draudu medību operācijas. Šajā laikā pilnveidotās metodes un praktiskie risinājumi kļuvuši par būtisku apmācību programmas daļu.
Kanādas bruņoto spēku Kibervienības CyTF-2 komandieris Jonathan Timmins, raksturojot apmācību programmas izveidi, norādīja: “Šīs apmācības radās no vēlmes dalīties zināšanās un metodēs, ko esam attīstījuši kopīgo operāciju laikā. Mēs saskaramies ar līdzīgiem izaicinājumiem, tādēļ informācijas apmaiņai ir būtiska nozīme šo draudu novēršanā. Nav viena universāla risinājuma visiem kiberdraudiem, taču dažādu pieeju apvienošana palīdz atklāt ļaunprātīgas darbības, ko tradicionālie aizsardzības risinājumi var nepamanīt.”
Kopš pirmo apmācību norises tajās piedalījušies 149 kiberdrošības speciālisti no 28 valstīm, pārstāvot gan NATO dalībvalstis, gan partnervalstis. Apmācības kopīgi vada Latvijas un Kanādas eksperti.
Apmācību programma un to papildinošais Draudu medību metodiskais materiāls (Threat Hunt Playbook) arī turpmāk tiks pilnveidots, ņemot vērā dalībnieku atsauksmes un kopīgajās operācijās gūto pieredzi. Pieaugot starptautiskajai interesei, CERT.LV un Kanādas bruņotie spēki plāno turpināt regulāru apmācību organizēšanu, daloties Latvijas un Kanādas ekspertu zināšanās ar citu valstu kiberdrošības speciālistiem.
Draudu medību apmācību seminārs tika īstenots ar Eiropas Savienības līdzfinansējumu projekta CERT.LV-SOC-LV ( Projekta ID: 101249230) ietvarā. Vairāk par projektu: https://cert.lv/lv/par-mums/starptautiskie-projekti.
Draudu medības (Threat Hunting) ir proaktīva kiberdrošības pieeja, kuras ietvaros speciālisti mērķtiecīgi meklē ļaunprātīgas darbības pazīmes informācijas sistēmās un tīklos, tostarp tādus apdraudējumus, kurus esošie drošības risinājumi nav atklājuši. Šādā veidā iespējams identificēt ilgstošus un mērķētus kiberuzbrukumus (APT), ļaunatūru, spiegprogrammatūru un citas nesankcionētas darbības, pirms tās rada būtisku kaitējumu.
Kopš 2022. gada CERT.LV sadarbībā ar starptautiskajiem partneriem regulāri īsteno Draudu medību operācijas. To laikā analizētas vairāk nekā 170 000 gala iekārtas vairāk nekā 40 organizācijās. Šīs operācijas palīdzējušas stiprināt Latvijas kiberdrošības spējas un veicinājušas praktiskās pieredzes apmaiņu ar starptautiskajiem partneriem.